こんにちは。fukuです。
今回は、YAMAHAルータのTwice NAT機能についてご紹介します。
Twice NATは、主に同一セグメント同士のネットワークを接続する際に使用する機能なので
使用する機会は少ないかもしれませんが、ぜひ参考にしてください。
まず、以下のように同一セグメントのネットワークが2つあると仮定します。
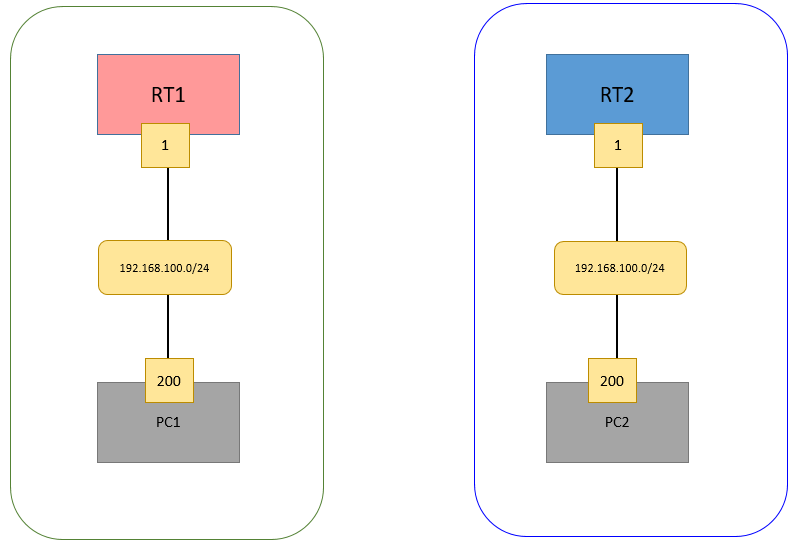
通常はSourceNATと1対1NATを使用して両ネットワークを繋げるのですが、
その場合 双方向通信ができません。

YAMAHAルータでは、同一ネットワーク環境での双方向通信を可能にする機能としてTwice NAT機能があります。
設定後の接続先のIPアドレスは以下のようになります。

通信中のIPアドレスは以下のようになります。
※接続先のIPアドレスは、拠点ごとで 10.10.10.0/24 と 20.20.20.0/24 にすることにします。
※接続元のIPアドレスは、各拠点のIPアドレスになるようにします。
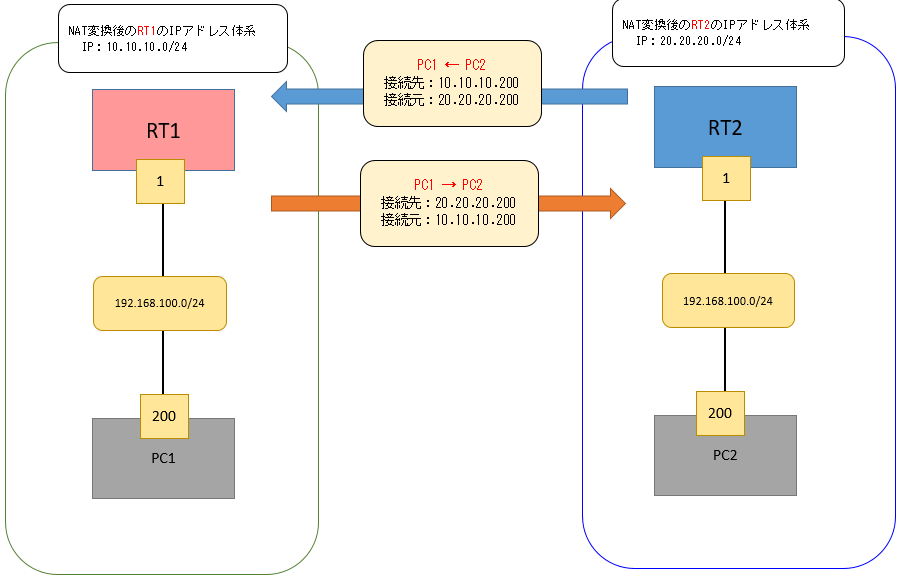
RT1へ追加する設定コンフィグは以下となります。
【RT1への設定追加】
ip route 20.20.20.0/24 gateway [RT2へ]

ip lan2 nat descriptor 100 reverse 200

nat descriptor type 100 nat
nat descriptor address outer 100 10.10.10.1-10.10.10.254
nat descriptor static 100 1 10.10.10.1=192.168.100.1 254
nat descriptor type 200 nat
nat descriptor address outer 200 20.20.20.1-20.20.20.254
nat descriptor static 200 1 20.20.20.1=192.168.100.1 254
【RT2への設定追加】
ip route 10.10.10.0/24 gateway [RT1へ]
設定完了後に、PC1→PC2へ PC2→PC1へ
疎通確認で双方向からping応答と80ポートへの接続を実施してみました。
以下が通信ログになります。
PC1 → PC2への通信ログ
-- PC2ログ -----------------------
LAN1 Passed at OUT(100) filter: TCP 192.168.100.200:80 > 10.10.10.200:1027
LAN1 Passed at IN(100)  filter: TCP 10.10.10.200:1027 > 192.168.100.200:80

LAN1 Passed at OUT(100) filter: ICMP 192.168.100.200 > 10.10.10.200 : echo reply
LAN1 Passed at IN(100)  filter: ICMP 10.10.10.200 > 192.168.100.200 : echo request
PC2 → PC1への通信ログ
-- PC1ログ -----------------------
LAN1 Passed at IN(100)  filter: TCP 20.20.20.200:1026 > 192.168.100.200:80
LAN1 Passed at OUT(100) filter: TCP 192.168.100.200:80 > 20.20.20.200:1026

LAN1 Passed at IN(100)  filter: ICMP 20.20.20.200 > 192.168.100.200 : echo request
LAN1 Passed at OUT(100) filter: ICMP 192.168.100.200 > 20.20.20.200 : echo reply
NAT位置や行き戻りのIPアドレスなどで混乱しそうですが、設定自体はあまり難しくはなさそうです。
ぜひ、検証環境などで実際に試してみてください。